Entender
Traduzir LGPD, privacidade, riscos e controles para uma linguagem aplicável fora das áreas jurídica e técnica.
Conteúdo modular para colaboradores e gestores, com LGPD, segurança da informação, fraude, acessos, incidentes e uso responsável de tecnologia traduzidos para situações reais do trabalho.
O treinamento parte de situações que realmente aparecem no ambiente corporativo: um e-mail inesperado, uma planilha com dados demais, um acesso que não deveria existir, uma informação enviada pelo canal errado ou uma suspeita que precisa ser comunicada rapidamente.
Traduzir LGPD, privacidade, riscos e controles para uma linguagem aplicável fora das áreas jurídica e técnica.
Perceber sinais de phishing, fraude, ransomware, acesso indevido, exposição de documentos e uso inadequado de informações.
Aplicar necessidade, acesso mínimo, classificação, canal seguro e compartilhamento responsável antes de agir.
Saber quando interromper uma ação, buscar orientação, comunicar uma suspeita e preservar evidências.
Os temas podem ser selecionados e aprofundados conforme o público, os riscos e as prioridades da organização.
O que são dados pessoais e sensíveis, o que significa tratar dados e por que privacidade também depende de comportamento.
Como questionar a coleta, o armazenamento e o compartilhamento antes que o excesso de informação vire risco.
Como ativos, vulnerabilidades e ameaças se combinam e por que pessoas, processos e tecnologia precisam funcionar juntos.
Leitura prática de mensagens para reconhecer manipulação, urgência artificial e tentativas de induzir uma ação arriscada.
Credenciais como parte da rastreabilidade e da responsabilidade individual, não como um detalhe operacional.
A sensibilidade da informação muda a forma de armazenar, enviar, imprimir, compartilhar e descartar.
O que observar e como agir quando algo sai do padrão, evitando que a tentativa de ajudar destrua evidências ou aumente o impacto.
Novas ferramentas e decisões de gestão também precisam respeitar regras de proteção, acesso e responsabilidade.
O programa utiliza recursos visuais, perguntas e cenários para aproximar os conceitos do que o colaborador encontra no trabalho.
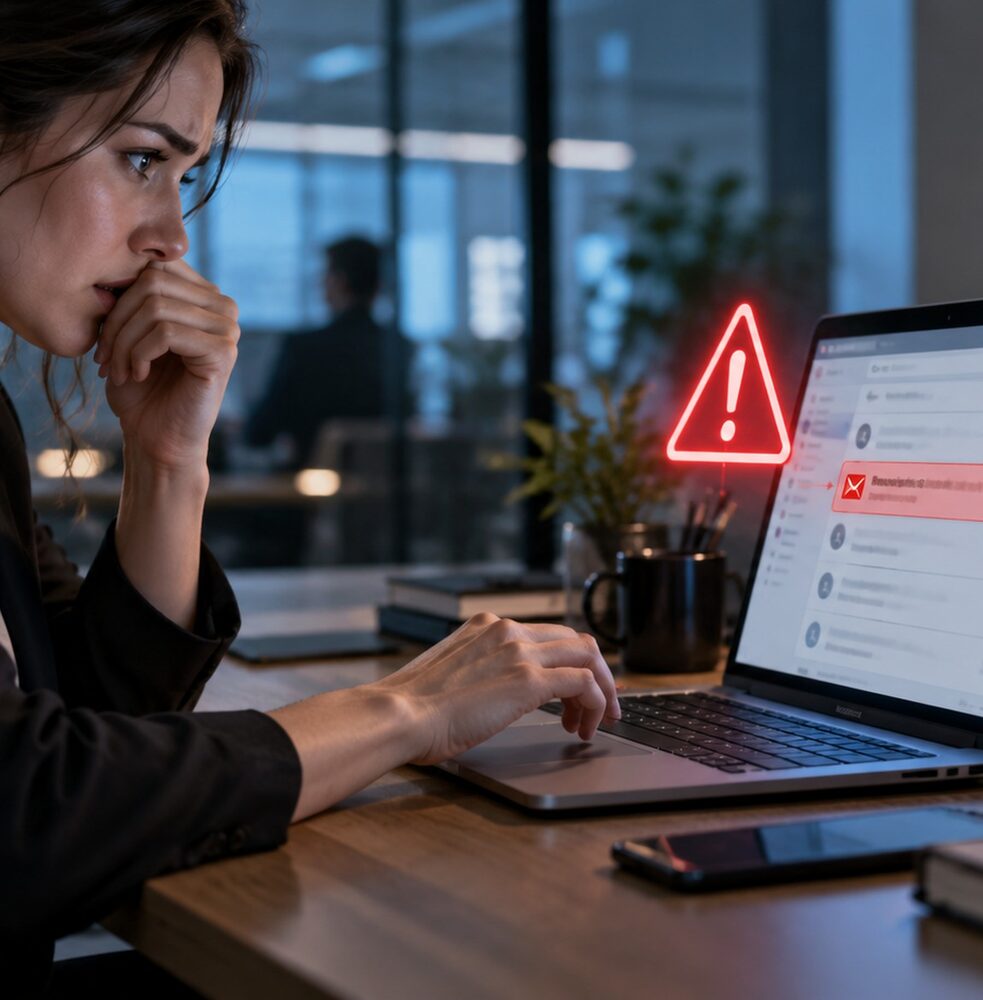
O treinamento mostra como combinar remetente, domínio, urgência, pedido de ação, link e contexto antes de clicar.
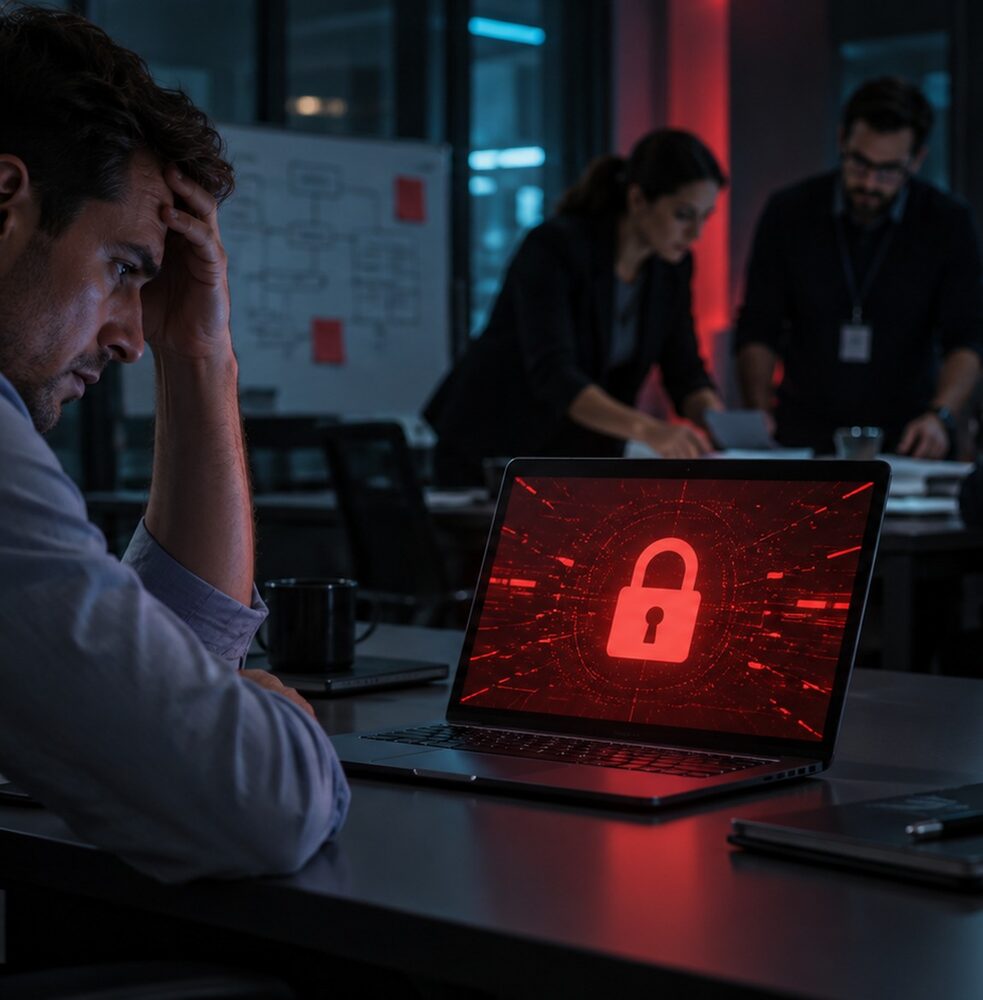
Sinais de comprometimento, comunicação imediata e preservação de evidências fazem parte da resposta.
O conteúdo aborda uso de ferramentas autorizadas, informações sensíveis, código proprietário e revisão das respostas.
A trilha de gestores conecta segurança e privacidade à responsabilidade sobre pessoas, processos, terceiros e mudanças.
Alguns dos temas são trabalhados com mapas visuais e cenários que permitem discutir comportamento, processo e tecnologia em conjunto.
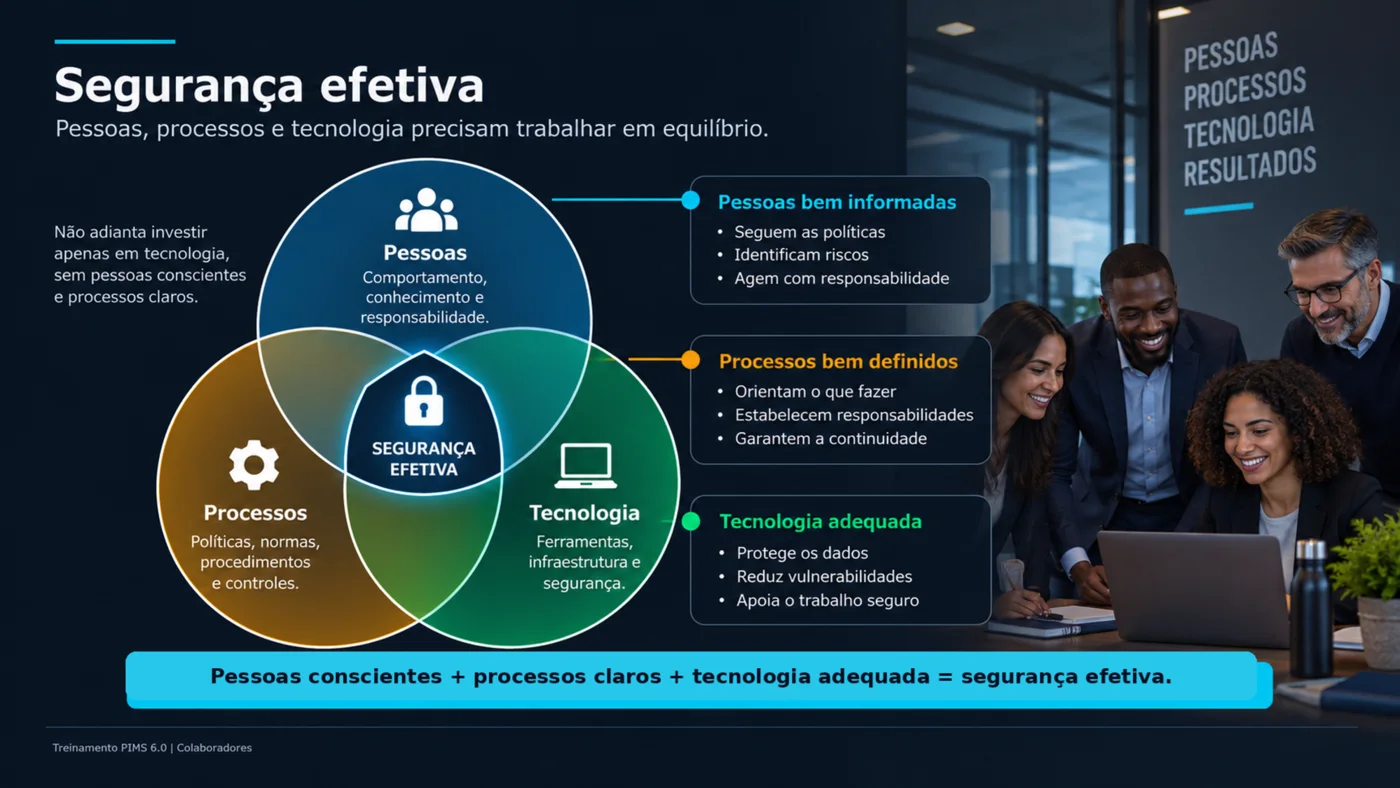
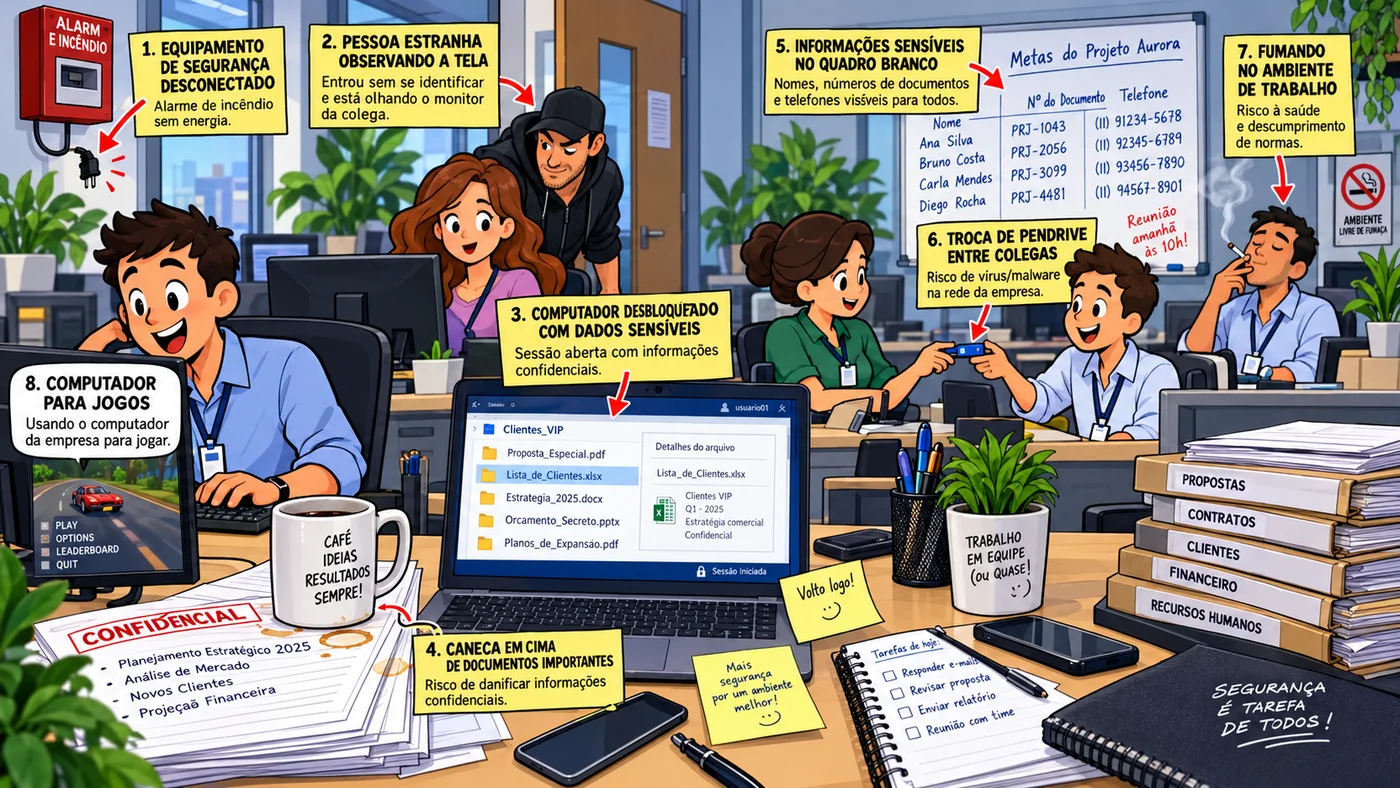
Uma parte importante da conscientização é criar perguntas simples que possam ser repetidas no dia a dia, especialmente antes de coletar, compartilhar, enviar ou manter informações.
Os cenários podem ser adaptados à realidade da empresa para discutir risco sem depender apenas de teoria.
Finalidade, necessidade, acesso, prazo de retenção e proteção antes de manter informações por hábito.
WhatsApp pessoal, e-mail pessoal, foto de tela, impressão ou documento usado como rascunho podem criar exposição desnecessária.
Troca de função, desligamento, conta genérica ou privilégio excessivo reduzem rastreabilidade e aumentam impacto.
Pressão, autoridade e urgência são discutidas como sinais que merecem confirmação antes de pagar, clicar ou compartilhar.
Lentidão incomum, arquivos alterados, bloqueios ou alertas pedem comunicação e orientação, não tentativa improvisada de correção.
Mudanças de processo podem alterar riscos, tratamentos de dados e controles; a avaliação precisa acontecer antes da implantação.
O programa pode manter uma base comum e aprofundar pontos específicos conforme o papel de cada grupo.
Escritórios, áreas administrativas e ambientes industriais convivem com pessoas, terceiros, sistemas, equipamentos, documentos e informações em fluxos diferentes. O treinamento pode ser contextualizado para esses cenários, mantendo o foco em comportamento seguro e responsabilidade.
Conteúdo, linguagem, exemplos e trilhas podem ser definidos conforme público, riscos, maturidade e objetivos de conscientização.
Os temas podem ser combinados de acordo com o que a organização precisa reforçar naquele momento.
Políticas, canais, processos e responsabilidades da empresa podem ser incorporados ao roteiro quando fizer sentido.
Situações de phishing, compartilhamento, documentos, acessos, IA e incidentes ajudam a gerar discussão e retenção.
A proposta é ajudar as pessoas a reconhecer risco, tomar decisões melhores e saber quando pedir orientação.
Treinamento e conscientização fortalecem controles organizacionais, mas não substituem medidas técnicas, processos, governança ou avaliações específicas de conformidade.
O escopo é definido antes da capacitação para alinhar público, riscos e objetivos.
Não. Phishing é uma das frentes. O programa pode integrar LGPD, privacidade, segurança da informação, senhas e acessos, classificação, documentos, ransomware, incidentes, uso de IA e responsabilidades de gestores.
Sim. A trilha de gestores pode abordar acesso mínimo, responsabilidades, mudanças de processo, Data Mapping, terceiros, reporte de riscos e governança da área.
Sim. O programa pode ser ajustado para considerar políticas, processos, canais, riscos e exemplos aderentes ao ambiente corporativo, conforme alinhamento prévio.
Pode abordar. O foco é o uso responsável de ferramentas, especialmente quanto a dados pessoais, informações confidenciais, código proprietário e revisão das respostas geradas.
A proposta é conectar conceitos a decisões do trabalho: quem pode acessar, o que pode ser compartilhado, como reconhecer sinais de fraude, quando interromper uma ação e a quem comunicar uma suspeita.
Podemos alinhar público, prioridades, profundidade e exemplos antes da proposta.