Switches gerenciáveis
VLANs, trunks, agregação, STP, PoE, monitoramento de portas e organização de acessos para reduzir rede plana e facilitar troubleshooting.
Redes cabeadas e sem fio, switches gerenciáveis, fibra óptica, links redundantes, VPN, firewalls NGFW e integração Fortinet para reduzir pontos cegos e manter a operação conectada.
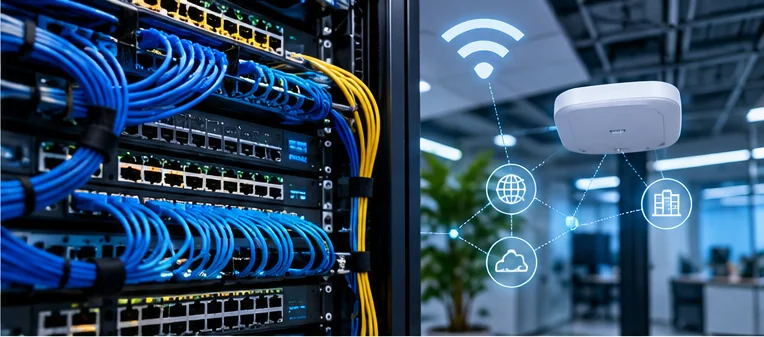
Projetamos e revisamos topologias com switches gerenciáveis, VLANs, uplinks e fibras ópticas, rotas de contingência, provedores alternativos e monitoramento. O objetivo é permitir que uma falha isolada tenha impacto menor e seja diagnosticada com rapidez.
O desenho é ajustado à criticidade do negócio, quantidade de usuários, ambientes físicos, sistemas e necessidade de acesso remoto.
VLANs, trunks, agregação, STP, PoE, monitoramento de portas e organização de acessos para reduzir rede plana e facilitar troubleshooting.
Backbones, uplinks, distribuição entre prédios, racks e datacenters com documentação e, quando possível, caminhos redundantes.
Múltiplos provedores, failover, balanceamento e monitoramento de disponibilidade/latência para reduzir dependência de um único acesso externo.
Acesso criptografado, autenticação forte, perfis por necessidade e regras que evitam transformar acesso remoto em uma porta ampla para a rede.
Separação entre redes corporativas, dispositivos e visitantes, políticas de acesso e gestão centralizada de pontos de acesso.
Fluxos entre usuários, servidores, dispositivos, gestão e ambientes industriais/OT definidos por necessidade, com regras claras e menor movimento lateral.
Em ambientes Fortinet, a integração reduz consoles isolados e melhora a visibilidade sobre rede, usuários e dispositivos.
Firewall de próxima geração para políticas, segmentação, inspeção, VPN, acesso seguro e visibilidade de tráfego e eventos.
Switches gerenciáveis que podem ser integrados ao FortiGate via FortiLink, aproximando segurança e administração da camada de acesso.
Pontos de acesso corporativos gerenciáveis pelo ecossistema Fortinet, permitindo políticas e visibilidade coerentes com a rede cabeada.
Gestão e telemetria de endpoints, postura e acesso seguro, adicionando contexto de dispositivos à Security Fabric.
Topologia, configuração, histórico de mudanças, disponibilidade de links, eventos de firewall, conexões VPN e alertas técnicos ajudam a explicar o que aconteceu e a comprovar que os controles permanecem ativos.
Podemos revisar segmentação, switches, firewall, VPN, Wi-Fi, links, fibras e monitoramento para identificar pontos únicos de falha e riscos de acesso.